 تحرير سايلو
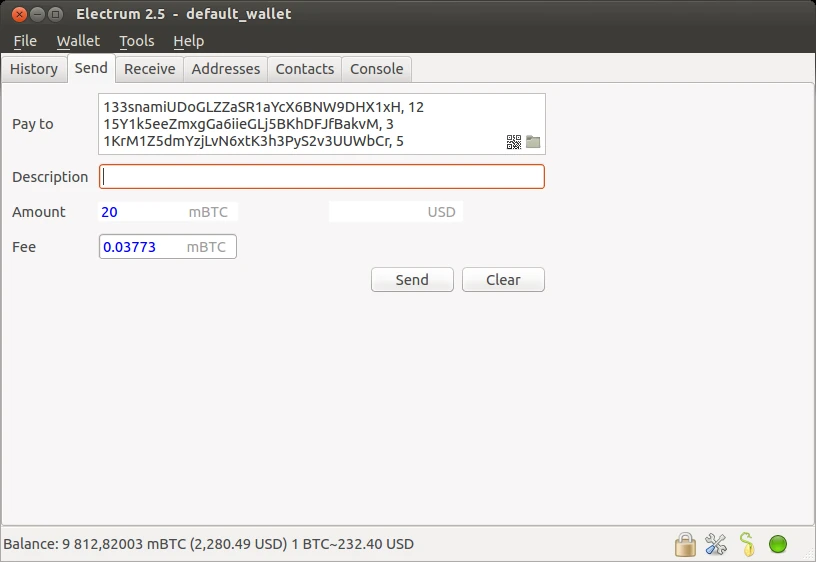
أصدر مطوّرو محفظة بيتكوين Electrum تحديثًا أمنيًا في 24 أكتوبر، بعد تأكيد استغلال ثغرة قد تؤدي إلى إرسال أموال إلى جهة غير مقصودة. يشمل التنبيه الإصدارات الأقدم من 4.8.3، بينما يتضمن هذا الإصدار الإصلاح المطلوب.
قد تظهر للمستخدم بيانات مضللة لتحويل لم يُؤكَّد بعد إذا اتصلت المحفظة بخادم خبيث. وعند الموافقة على زيادة رسوم التحويل لتسريعه، قد يُرسل المال إلى جهة غير مقصودة. لذلك ينبغي مراجعة عنوان المستلم والمبلغ كاملين قبل الموافقة، حتى عند تعديل الرسوم فقط.
بحسب النشرة الرسمية، تلقّى الفريق بلاغين عن هذا الأسلوب، أحدهما من مستخدم خسر أموالًا. وقد وصل البلاغان في 11 و18 أكتوبر، ثم نُشرت التفاصيل وأُتيحت ملفات التحديث في 24 أكتوبر؛ ولا تحدد النشرة قيمة الخسارة.
الخطوة المناسبة لمستخدمي Electrum هي التحديث إلى 4.8.3 من الموقع الرسمي electrum.org، واتباع تعليماته للتحقق من أصالة ملف التنزيل. احذر روابط التحديث القادمة من مصادر أخرى، وراجع بيانات أي تحويل قبل توقيعه.
وتوضح النشرة أن المتصلين بخوادم موثوقة، مثل خادم يديرونه بأنفسهم، لا يتأثرون بهذا الهجوم. التحذير يخص Electrum والإصدارات المذكورة، ولا يعني أن جميع محافظ بيتكوين مصابة.