 تحرير سايلو
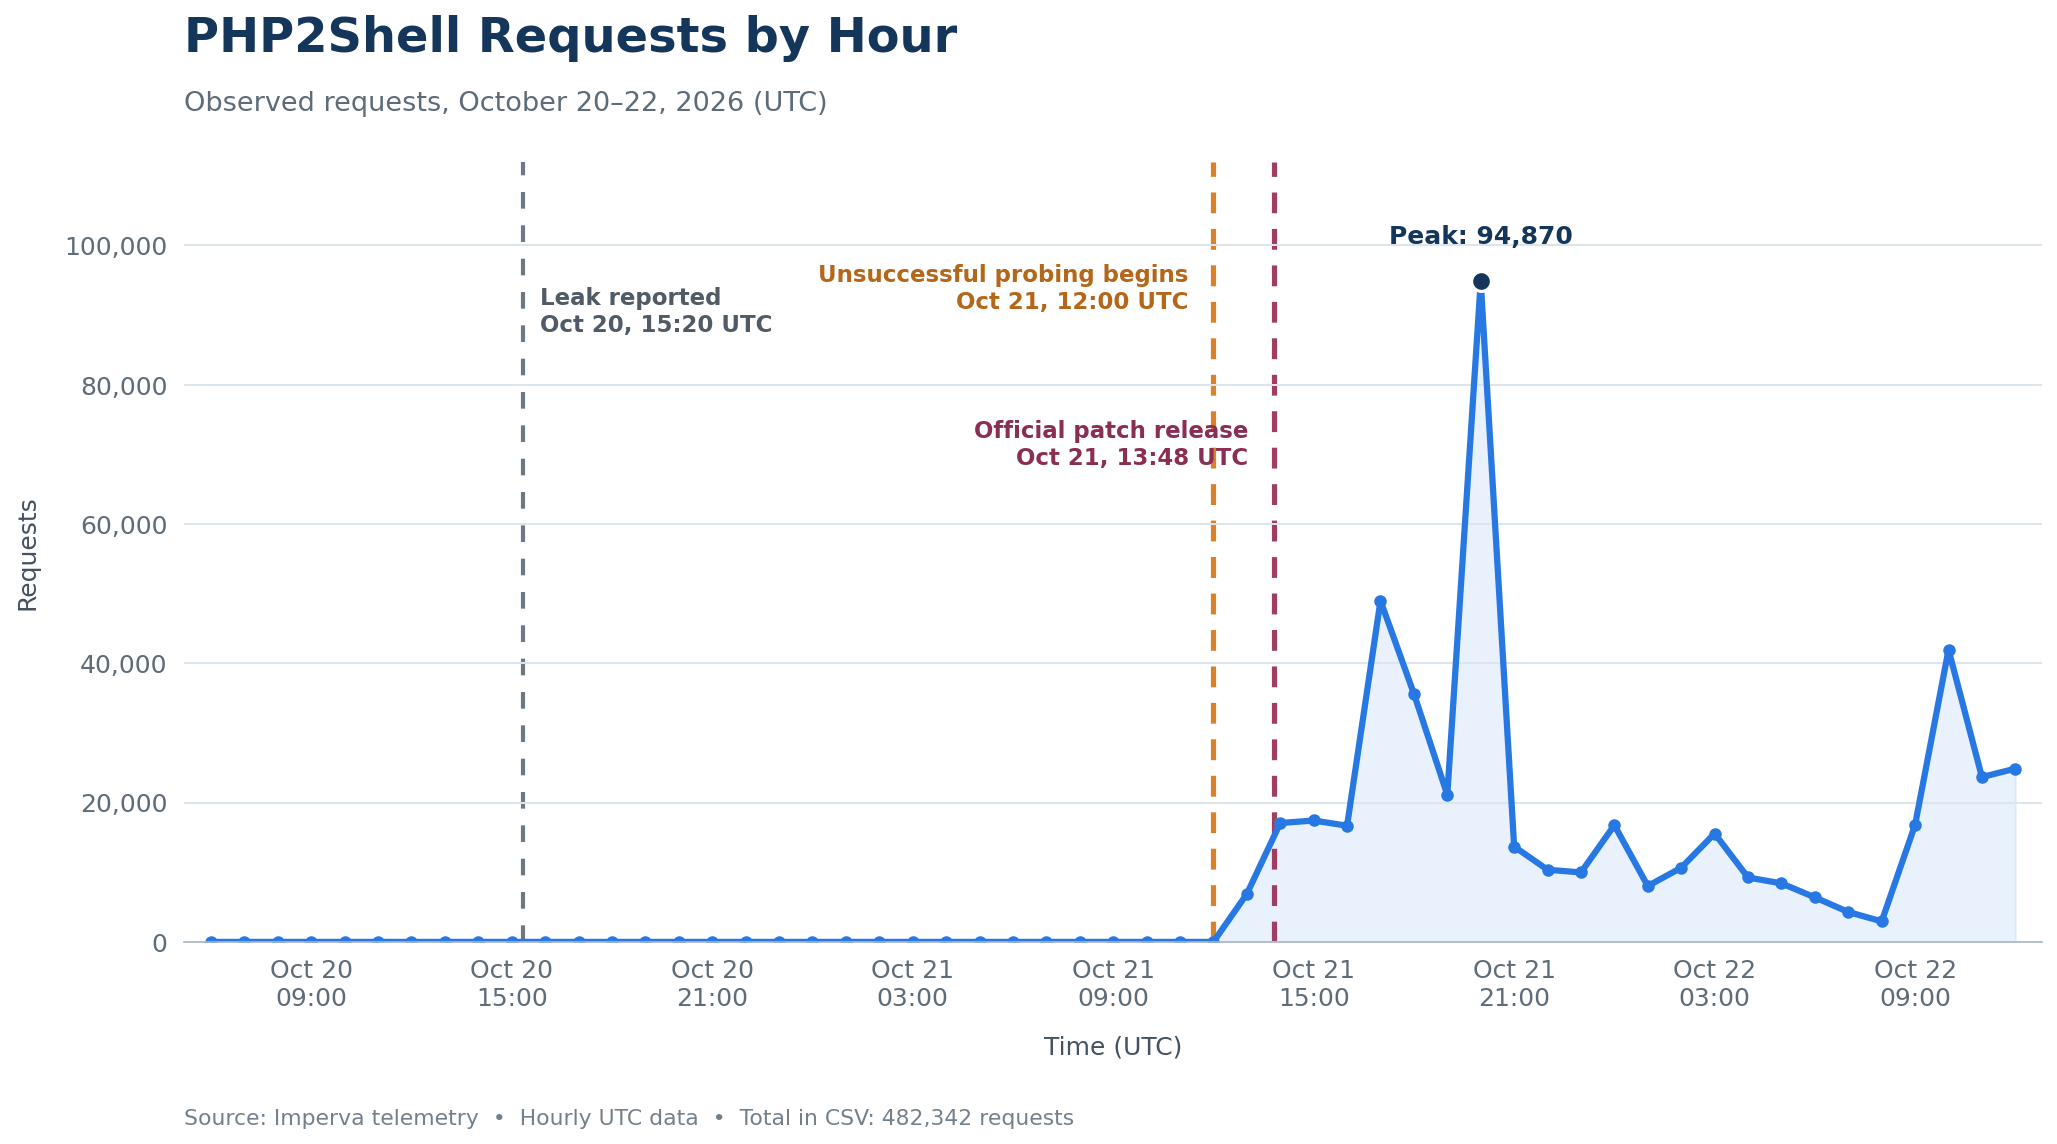
تواجه مواقع تستخدم PHP، وهو البرنامج الذي تعتمد عليه مواقع كثيرة لتشغيل خدماتها، ثغرتين خطيرتين قد تسمحان للمهاجم بالتحكم في الموقع. أصدر المطورون تحديثات أمان في 21 أكتوبر، ثم نشروا في 23 أكتوبر تنبيهًا إضافيًا يخص حالة نادرة مرتبطة بإعدادات معينة.
وأفادت شركة الحماية Imperva بأنها رصدت خلال 24 ساعة محاولات استغلال استهدفت نحو 22 ألف موقع. هذا رقم للمواقع المستهدفة بالمحاولات، وليس إعلانًا بأن جميعها اخترقت.
إذا كنت تملك متجرًا إلكترونيًا أو موقعًا، فالخطوة الأساسية هي سؤال شركة الاستضافة أو المسؤول التقني عن تثبيت تحديث PHP الأمني المناسب. وبالنسبة إلى التنبيه الإضافي، يوضح الفريق أن من طبّق الإجراء الوقائي المذكور سابقًا عليه إبقاؤه حتى التحديث المقبل؛ وعلى المسؤول التقني تحديد ما ينطبق على الموقع.
الخطر هنا يتعلق بالبرنامج الذي يشغّل الموقع، وليس بتطبيق يحتاج الزائر إلى تنزيله. أما صاحب الموقع فلا ينبغي أن يعدّ وجود أدوات حماية بديلًا عن التحديث الذي طلبه فريق PHP.